PHP代码审计:emlog SQL注入1day复现
影响版本: emlog 2.1.9
漏洞描述: emlog 2.1.9版本存在sql注入漏洞,漏洞源于/admin/user.php缺少对外部输入sql语句的验证,导致攻击者可以利用该漏洞执行非法sql命令窃取数据库敏感信息
工具:小皮面板,phpstorm
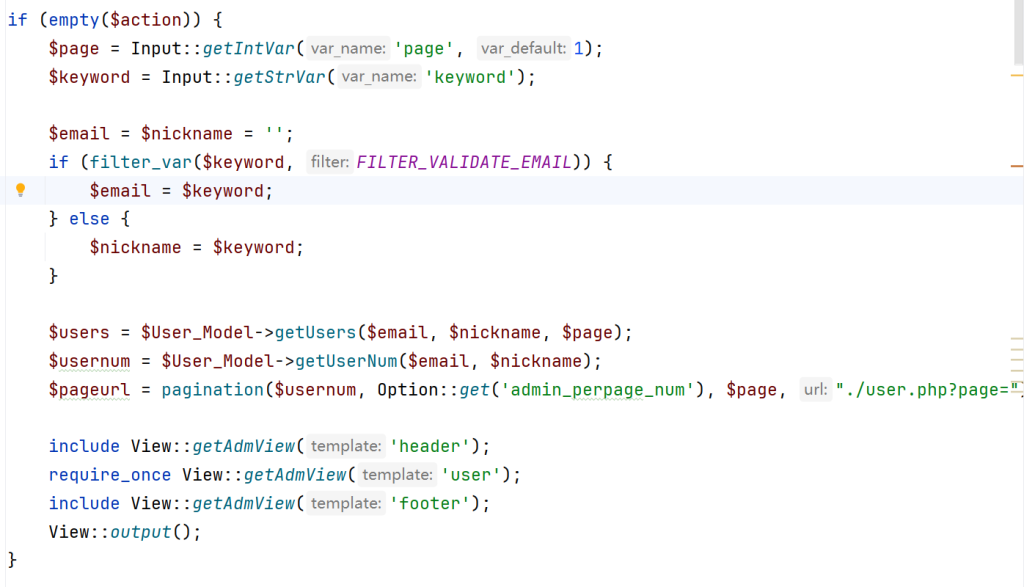
打开user.php文件通过经验判断看到了input跟踪一下看看
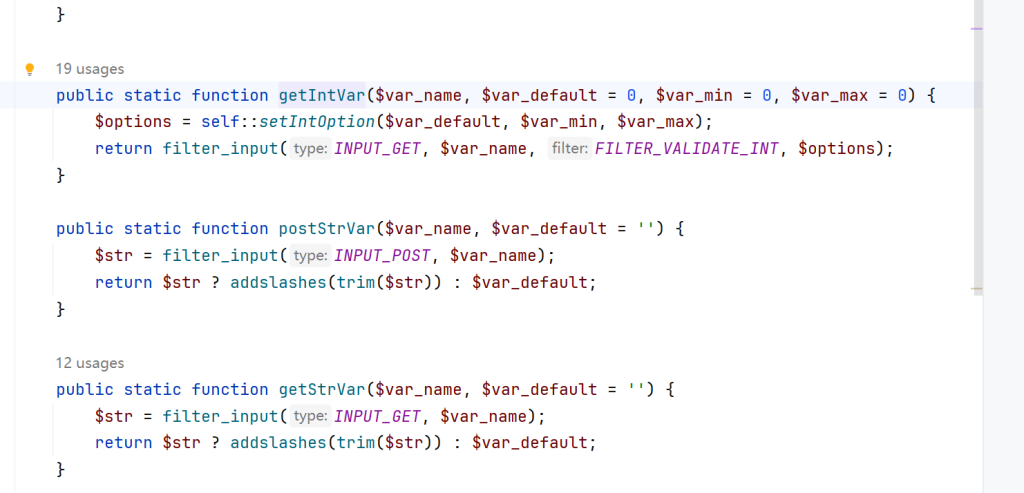
发现根本没有,继续往下看,发现getusers里面有关于sql的查询语句
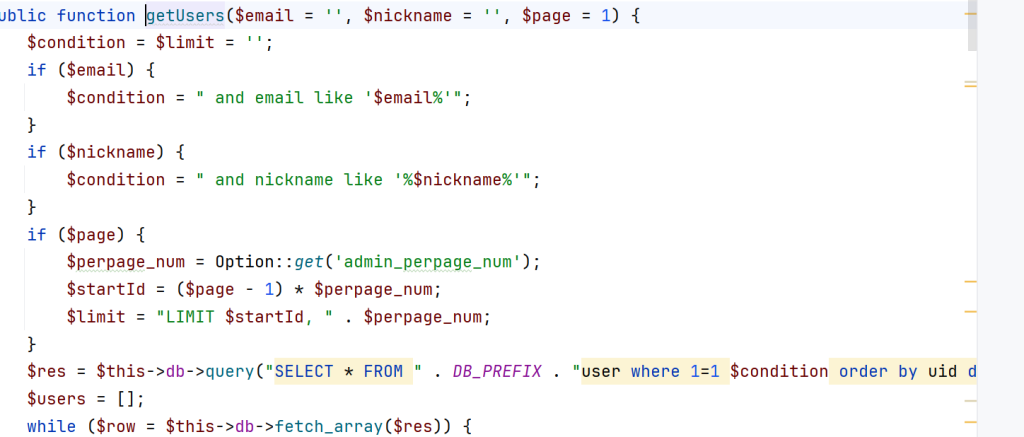
使用sql监测工具查到这个变量是不可控的

但是发现有一条语句的username有点莫名其妙不知道是哪里传来的

想到这个username应该是我注册管理员的名字,然后进入后台发现确实是这样的

os:那我把payload写到用户名上不就可以了嘛 直接把用单引号闭合然后后面注释掉
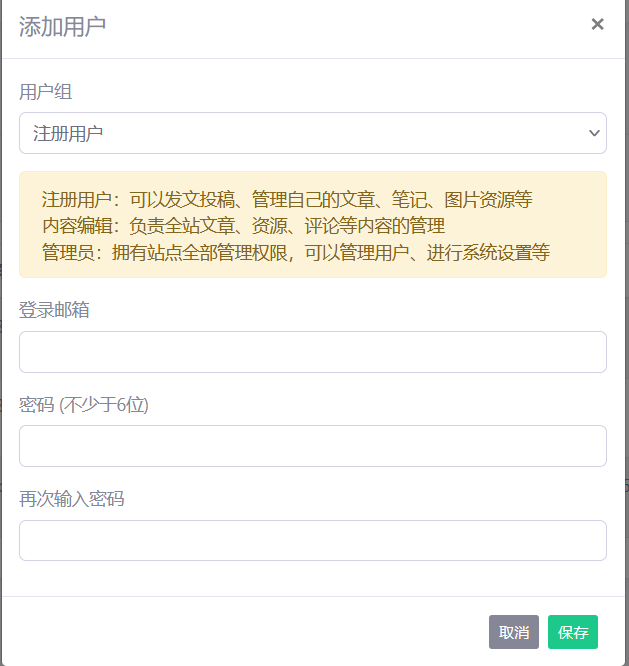
但是添加里面没有用户名,而且我不可能注册管理员的时候去加payload呀只能尝试其他的
通过网上搜素发现emlog是可以上传sql备份文件的,我导出后打开备份文件看到了刚刚注册时插入的语句
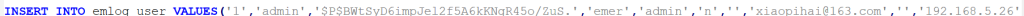
诶呀!!!这不妥了嘛,在这插入payload不就行了嘛

把sql导入数据中
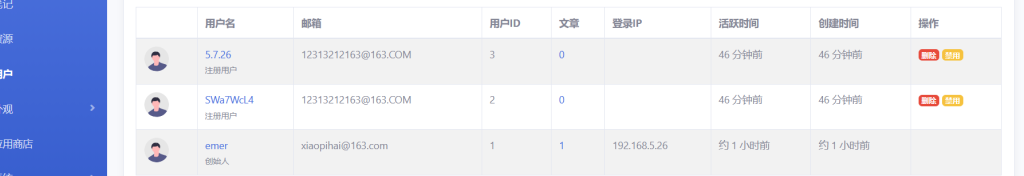
成了!!!
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 小屁孩的安全博客!